

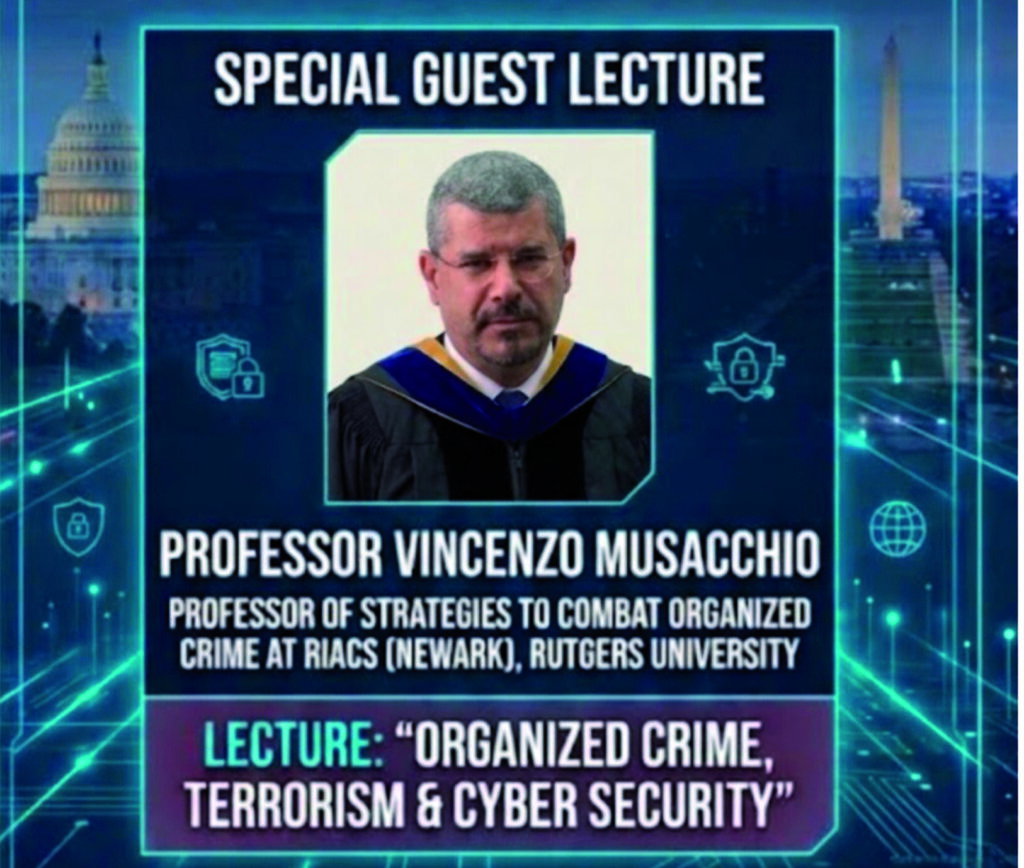
La criminalità organizzata e il terrorismo corrono ormai sulla rete, trasformando lo spazio digitale nella nuova frontiera della sicurezza globale. Questo il cuore dell’intervento di Vincenzo Musacchio, giurista e criminologo, al convegno internazionale sulla cybersicurezza mondiale che si terrà a dicembre prossimo a Washington. Al centro della sua relazione, intitolata “Cybersicurezza, mafie e terrorismo”, l’analisi delle nuove sinergie tra organizzazioni criminali transnazionali, reti terroristiche e crimine informatico: una minaccia ibrida che richiede risposte normative e investigative coordinate su scala planetaria. La criminalità organizzata possiede una solida infrastruttura, che sta diventando sempre più sofisticata. Le reti criminali odierne non operano più solo attraverso incontri segreti, transazioni in contanti e catene di approvvigionamento fisiche: sfruttano anche le stesse tecnologie – dai servizi cloud all’infrastruttura di hosting, dalle piattaforme fintech ai domini, fino agli strumenti di comunicazione – su cui fanno affidamento quotidianamente le aziende legittime.
Per i fornitori di servizi gestiti (MSP – Managed Service Provider), questo crea una realtà rischiosa: un cliente può apparire normale mentre utilizza infrastrutture digitali legittime per nascondere, coordinare o ampliare attività criminali. Il fornitore di servizi potrebbe non essere l’obiettivo dell’operazione, ma può diventarne parte integrante, un complice inconsapevole e riluttante, senza rendersene conto. Il professor Vincenzo Musacchio da oltre trent’anni si occupa di criminalità organizzata. Insegna Strategie di contrasto alla criminalità organizzata ed è associato al Rutgers Institute on Anti-Corruption Studies (R.I.A.C.S.) di Newark, presso la Rutgers University, negli Stati Uniti. È ricercatore indipendente e membro ordinario dell’Alta Scuola di Studi Strategici sulla Criminalità Organizzata del Royal United Services Institute (RUSI) di Londra. È stato allievo di Giuliano Vassalli e ha collaborato con Antonino Caponnetto. Concentra i suoi studi sulla criminologia delle organizzazioni mafiose e sul narcotraffico internazionale. È artefice di programmi educativi, come il progetto “Legalità Bene Comune” nelle scuole di ogni ordine e grado. Interviene regolarmente in trasmissioni televisive della RAI a livello nazionale come “Presa Diretta”, “Newsroom” e “Report” e su altre testate nazionali e locali per commentare vicende di mafia e criminalità. Ha scritto numerosi libri e articoli su temi di diritto penale e criminologia. Nel 2019 a Casal di Principe gli è stata conferita la Menzione Speciale al Premio Nazionale “don Giuseppe Diana” dai familiari del sacerdote assassinato dalla camorra. Il 27 dicembre 2022 il Presidente della Repubblica gli ha conferito l’onorificenza di Cavaliere dell’Ordine al Merito della Repubblica Italiana. Musacchio vanta un curriculum di tutto rispetto a livello internazionale. Ha tenuto conferenze presso la Rutgers University, l’FBI (Federal Bureau of Investigation), l’Interpol, il Parlamento europeo, l’Organizzazione delle Nazioni Unite e la Standford University. A dicembre interverrà anche al Congresso Mondiale sulla Cyber Sicurezza di Washington.
La sua prospettiva aggiunge un ulteriore livello al dibattito sulla sicurezza informatica e la criminalità organizzata già in corso nella comunità degli studi sulla Cyber sicurezza. Musacchio si concentra su studi e ricerche che riguardano il come le organizzazioni di stampo mafioso sfruttano tecnologie legittime e su cosa i fornitori devono comprendere prima che i segnali di allarme si trasformino in minacce concrete. La dimensione legale è altrettanto importante. La cooperazione con le forze dell’ordine deve tenere conto della privacy, della fiducia dei clienti, della giurisdizione e degli obblighi imposti ai fornitori.
In vista del Congresso Mondiale sulla Cyber Sicurezza di Washington, abbiamo parlato con il professor Musacchio delle tecnologie emergenti nelle indagini transnazionali, del crescente utilizzo di fintech e piattaforme digitali da parte delle organizzazioni criminali di matrice mafiosa e terroristica, degli obblighi di divulgazione dei fornitori previsti dalla legge europea e dei segnali di allarme che i fornitori di servizi gestiti (MSP) dovrebbero imparare a riconoscere.
In passato i partecipanti ai vari Congressi Mondiali sulla Cyber Sicurezza tenutisi negli Stati Uniti si sono mostrati particolarmente interessati al come le organizzazioni di stampo mafioso utilizzassero i fornitori di servizi digitali. Cosa è cambiato nel panorama delle cyber minacce da allora ad oggi?
«L’evoluzione principale riguarda il passaggio dei clan dal semplice sfruttamento passivo delle piattaforme legittime alla creazione di infrastrutture digitali autonome e opache, potenziate dall’intelligenza artificiale. I cambiamenti più rilevanti riguardano l’uso di modelli di intelligenza artificiale generativa non censurati per automatizzare truffe su larga scala, creare deepfake per estorsioni o riciclaggio e gestire comunicazioni criptate, riducendo la necessità di affidarsi a hacker esterni. Oltre alle criptovalute tradizionali, si è consolidato l’uso di reti finanziarie decentralizzate e stablecoin non regolamentate per spostare capitali illeciti istantaneamente, aggirando i controlli antiriciclaggio dei fornitori di servizi occidentali. I clan non si limitano più a usare app di messaggistica commerciali, ma noleggiano o acquistano veri e propri servizi di hosting blindati e reti private sul modello Crime-as-a-Service, rendendo molto più complesse le intercettazioni e le indagini transnazionali».
Quando si parla di “collaborazione tra fornitori” nelle indagini transnazionali antimafia?
«Nelle indagini transnazionali antimafia, la “collaborazione tra fornitori” (intesi come Service Provider — operatori telefonici, piattaforme di messaggistica, provider cloud ed exchange di criptovalute — e forze di polizia/magistratura di diversi Paesi) consiste nella creazione di canali rapidi e standardizzati per acquisire prove digitali transfrontaliere senza dover attendere i tempi lunghi delle rogatorie internazionali tradizionali. Servono: 1) Conservazione rapida dei dati (Data Preservation); 2) Consegna diretta di prove elettroniche (E-evidence); 3) Decrittazione e smantellamento di reti criptate; 4) Collaborazione tecnica (spesso tramite Europol o Eurojust); 5) Tracciamento finanziario sui provider krypto. In sostanza, tutto si riduce all’obbligo di condivisione delle informazioni da parte dei fornitori di servizi, previsto dalla legge europea. In altre parole, il quadro giuridico impone alle aziende private di condividere, scambiare o divulgare i dati esistenti direttamente con le forze dell’ordine e le autorità giudiziarie».
Perché gli Stati Uniti rappresentano un caso di studio importante per comprendere l’evoluzione internazionale delle organizzazioni mafiose e il loro utilizzo della tecnologia?
«Gli Stati Uniti rappresentano un caso di studio fondamentale per tre ragioni principali. Sono un laboratorio storico sulla transnazionalità. Sono un esempio di evoluzioni finanziarie e tecnologiche. Sono un modello di contrasto investigativo- tecnologico all’avanguardia poiché utilizzano tecnologie di sorveglianza e cyber-intelligence da parte delle agenzie federali (es. FBI, DEA) altamente incisive nei confronti della criminalità organizzata. Su questi fronti noi europei abbiamo da apprendere molto sia dagli Stati Uniti sia dalla Cina».
In base alla sua esperienza, in che modo le organizzazioni criminali utilizzano infrastrutture digitali legittime – servizi cloud, hosting, domini, piattaforme di comunicazione o servizi gestiti – per nascondere o ampliare le proprie attività criminali?
«Le organizzazioni criminali sfruttano il cosiddetto principio del “mimetismo digitale” (living off the land), camuffando le proprie operazioni illecite all’interno del normale traffico internet globale per eludere i controlli delle forze dell’ordine. La rete legittima offre alle mafie e al terrorismo scalabilità globale, costi bassi e uno scudo giuridico e tecnico che rallenta enormemente le indagini transnazionali».
Quali sono i primi segnali d’allarme che indicano che un MSP o un fornitore di servizi potrebbe, inconsapevolmente, supportare attività criminali attraverso l’account o l’infrastruttura di un cliente?
«I principali segnali d’allarme (red flag) si dividono tra indicatori amministrativi e anomalie tecniche sull’infrastruttura del cliente. Rilevanti sono: pagamenti anomali; picchi di traffico ingiustificati; resistenza alle verifiche; segnalazioni di abuso; disattivazione dei sistemi di sicurezza. È fondamentale comunque comprendere sempre il sistema esecutivo della criminalità organizzata».
Come possono i fornitori di servizi gestiti (MSP) collaborare con le forze dell’ordine nel rispetto della privacy, della protezione dei dati, della fiducia dei clienti e dei limiti legali?
«Per evitare di diventare un vettore inconsapevole di attività criminali — fenomeno noto come bulletproof hosting involontario o abuso di infrastruttura — un MSP deve integrare controlli rigidi lungo tutto il ciclo di vita del cliente, dall’onboarding fino alla gestione operativa quotidiana. Purtroppo, ogni paese ha leggi diverse e questo spesso è un grande ostacolo per le indagini di matrice internazionale».
Qual è il messaggio principale che trasmetterà ai partecipanti dopo il suo intervento?
«Il messaggio centrale che intendo lasciare ai partecipanti (e che rappresenta il filo conduttore della mia produzione scientifica sull’argomento) ruota attorno alla necessità di una risposta globale, preventiva e integrata contro una minaccia che non conosce più confini fisici o giuridici. Rimarcherò il fatto che più passa il tempo e più diventa flebile la distinzione tra crimine tradizionale e cybercrime. Le mafie e il terrorismo internazionale non usano più il web solo come strumento di comunicazione o propaganda, ma hanno assimilato le tecnologie digitali nel loro core business (riciclaggio tramite criptovalute, estorsioni ransomware, traffico di armi e droga nel dark web, attacchi alle infrastrutture critiche). Sottolineerò la necessità di responsabilità condivisa tra pubblico e privato. Gli Stati, le forze dell’ordine e la magistratura non possono vincere questa sfida da soli. È indispensabile una collaborazione strutturale e costante con i fornitori di servizi tecnologici (MSP, cloud provider, aziende tech), che costituiscono la prima linea di difesa e monitoraggio dell’ecosistema digitale. Evidenzierò, infine, l’assoluta necessità e urgenza di un sistema di cooperazione internazionale in quanto le reti criminali agiscono simultaneamente in più giurisdizioni sfruttando le asimmetrie legislative tra i vari Paesi, l’unica risposta efficace è l’armonizzazione delle normative internazionali e la creazione di task force investigative sovranazionali dotate di poteri efficaci, rapidi e condivisi».
EB